رسوایی امنیتی در SM Entertainment؛ اطلاعات محرمانه کارکنان و جزئیات قراردادها فاش شد
شرکت SM Entertainment، یکی از بزرگترین آژانسهای صنعت کیپاپ، با یک حمله سایبری و نشت اطلاعات محرمانه روبهرو شده است. شمارههای شناسایی، اطلاعات بانکی، نشانی و شماره تماس کارکنان و بخشی از اطلاعات قراردادها در این حادثه افشا شدهاند. شرکت میگوید اطلاعات کاربران اپلیکیشن Bubble فاش نشده و تحقیقات برای مشخص شدن ابعاد دقیق حادثه همچنان ادامه دارد.
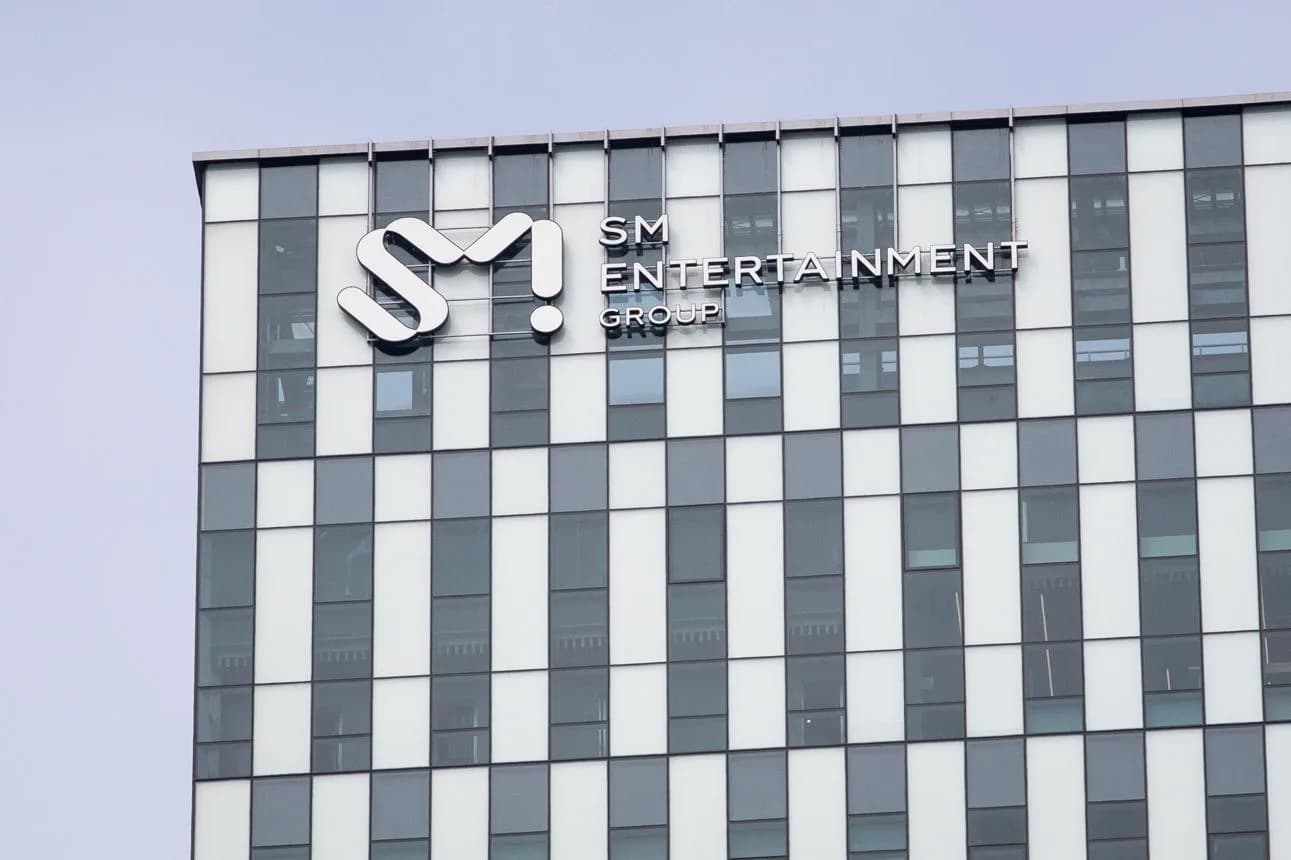
شرکت SM Entertainment، از شناختهشدهترین مجموعههای فعال در صنعت موسیقی کره جنوبی، با یک حادثه امنیتی جدی روبهرو شده است. در پی دسترسی غیرمجاز یک مهاجم خارجی به سامانههای داخلی شرکت، بخشی از اسناد و اطلاعات محرمانه کارکنان و افراد مرتبط با این مجموعه به خارج از سیستمهای سازمانی منتقل شده است. این اتفاق نگرانیهای تازهای درباره امنیت اطلاعات در شرکتهای بزرگ سرگرمی و حفاظت از دادههای شخصی فعالان صنعت کیپاپ ایجاد کرده است.
بر اساس گزارش رسانههای کره جنوبی، SM Entertainment روز ۸ نوامبر ۲۰۲۶ با انتشار اطلاعیهای رسمی تأیید کرد که در جریان بررسیهای امنیتی داخلی، متوجه دسترسی غیرمجاز به سامانههای کاری خود شده است. مهاجم توانسته بود از طریق روشهای غیرمجاز به بخشهایی از زیرساخت شرکت، از جمله سامانه الکترونیکی تأیید و گردش اسناد، دسترسی پیدا کند و تعدادی از فایلهای ذخیرهشده را خارج کند.
چه اطلاعاتی از شرکت SM فاش شده است؟
اطلاعات افشاشده تنها به یک نوع داده محدود نبوده و مجموعهای از اطلاعات شخصی و سازمانی را در بر میگیرد. طبق اعلام شرکت و گزارش خبرگزاری یونهاپ، مواردی مانند نام افراد، شماره تلفن همراه، نشانی محل سکونت، شماره حساب بانکی، شماره شناسایی ملی کره جنوبی و اطلاعات مربوط به محل فعالیت یا سمت شغلی افراد در میان دادههای افشاشده قرار دارند.
همچنین بخشی از اطلاعات درجشده در قراردادها نیز در اسناد خارجشده از سامانههای شرکت وجود داشته است. البته SM تأکید کرده که نوع اطلاعات افشاشده برای همه افراد یکسان نیست و هنوز در حال شناسایی دقیق اشخاص آسیبدیده و مشخص کردن جزئیات اطلاعات مربوط به هرکدام است.
اهمیت این اتفاق زمانی بیشتر میشود که بدانیم اطلاعاتی مانند شماره شناسایی و حساب بانکی، در صورت سوءاستفاده، میتوانند زمینهساز کلاهبرداری مالی، جعل هویت یا حملات فیشینگ هدفمند شوند. به همین دلیل، نشت چنین دادههایی حتی در شرایطی که هنوز سوءاستفادهای از آنها گزارش نشده باشد، یک مسئله امنیتی جدی محسوب میشود.
حمله سایبری فقط به دفتر اصلی SM محدود نبود
بررسیها نشان میدهد این حادثه تنها شرکت مادر را درگیر نکرده است. دو مجموعه وابسته به SM نیز با موارد مشابهی از نشت اطلاعات روبهرو شدهاند.
یکی از این شرکتها DearU است؛ مجموعهای که پلتفرم ارتباطی Bubble را اداره میکند. این اپلیکیشن به طرفداران اجازه میدهد از طریق پیامها و خدمات ارتباطی ویژه با هنرمندان مورد علاقه خود تعامل داشته باشند. شرکت دیگر Dream Maker Entertainment است که در زمینه برنامهریزی و تولید کنسرت فعالیت میکند.
با توجه به ارتباط DearU با اپلیکیشن Bubble، احتمال افشای اطلاعات کاربران و طرفداران به یکی از نگرانیهای اصلی تبدیل شده بود. با این حال، SM اعلام کرده است که اطلاعات شخصی طرفداران در این حادثه افشا نشده و دادههای شناساییشده مربوط به کارکنان و افراد مرتبط با شرکت بوده است.
این موضوع برای کاربران Bubble اهمیت زیادی دارد؛ زیرا هرگونه نشت اطلاعات از یک پلتفرم ارتباطی مرتبط با هنرمندان مشهور میتواند نگرانیهایی درباره حریم خصوصی و امنیت حسابهای کاربران ایجاد کند.
واکنش SM Entertainment به نشت اطلاعات
SM Entertainment اعلام کرده پس از شناسایی حمله، اقداماتی فوری برای جلوگیری از ادامه دسترسی غیرمجاز انجام داده است. طبق اطلاعیه رسمی، شرکت نشانیهای اینترنتی و مسیرهای دسترسی مورد استفاده مهاجم را مسدود کرده و کلیدهای دسترسی غیرمجاز را نیز تغییر داده است تا امکان ادامه حمله و خروج اطلاعات بیشتر کاهش پیدا کند.
این مجموعه همچنین گفته است که با نهادهای دولتی و متخصصان بیرونی حوزه امنیت سایبری همکاری میکند تا علت دقیق حادثه، شیوه نفوذ و میزان اطلاعات خارجشده از سامانهها مشخص شود. بررسی و تقویت زیرساختهای امنیتی و کنترل دسترسی کارکنان نیز از جمله اقداماتی است که شرکت برای جلوگیری از تکرار چنین اتفاقی وعده داده است.
شرکت در اطلاعیه خود بابت نگرانی ایجادشده عذرخواهی کرده و گفته است که موضوع را بسیار جدی دنبال میکند. همچنین اعلام کرده اطلاعات افراد آسیبدیده را بهصورت جداگانه بررسی میکند و اطلاعرسانی به آنها از طریق ایمیل یا پیامک انجام خواهد شد.
آیا اطلاعات افشاشده تاکنون مورد سوءاستفاده قرار گرفتهاند؟
یکی از نکات مهم در اطلاعیه SM این است که تا زمان انتشار گزارشها، مورد تأییدشدهای از سوءاستفاده ثانویه از اطلاعات افشاشده شناسایی نشده است. با این حال، نبود گزارش قطعی از خسارت به معنای از بین رفتن خطر نیست.
اطلاعاتی مانند شماره تلفن، نشانی، شماره حساب و مشخصات هویتی میتوانند برای طراحی پیامها و تماسهای کلاهبردارانه مورد استفاده قرار بگیرند. برای مثال، مهاجمان ممکن است با جعل هویت کارکنان شرکت یا نمایندگان آن، از افراد درخواست اطلاعات بانکی یا پرداخت پول کنند.
SM نیز در اطلاعیه خود درباره تماسها و پیامهای مشکوک هشدار داده و از افراد خواسته است به درخواستهای غیرمنتظره برای دریافت اطلاعات شخصی یا مالی اعتماد نکنند. همچنین توصیه شده از باز کردن لینکهای ناشناس و فایلهای پیوست مشکوک خودداری شود.
ابعاد واقعی حادثه هنوز مشخص نیست
با وجود انتشار جزئیات اولیه، هنوز آمار دقیقی از تعداد افراد آسیبدیده و شمار اسناد خارجشده از سامانههای شرکت منتشر نشده است. همچنین جزئیات کامل درباره هویت مهاجم، روش نفوذ و اینکه آیا اطلاعات مربوط به هنرمندان تحت قرارداد SM نیز در میان اسناد افشاشده قرار داشته یا خیر، بهطور قطعی روشن نشده است.
بنابراین، نمیتوان صرفاً بر اساس وقوع این حمله نتیجه گرفت که اطلاعات شخصی تمام هنرمندان یا کاربران خدمات این مجموعه افشا شده است. آنچه تاکنون تأیید شده، نشت بخشی از اطلاعات کارکنان، افراد مرتبط و اسناد قراردادی در شرکت SM و دو مجموعه وابسته آن است.
این حادثه بار دیگر نشان میدهد حتی شرکتهای بزرگ و شناختهشده صنعت سرگرمی نیز در برابر حملات سایبری آسیبپذیر هستند. اکنون توجهها به نتیجه تحقیقات رسمی و اقدامات SM برای شناسایی افراد آسیبدیده و جلوگیری از تکرار چنین رخدادی معطوف شده است.
نظرها
هنوز کسی نظر نداده. اولین نفر باش و بگو چی فکر میکنی!